नई दिल्ली13 मिनट पहले
- कॉपी लिंक
डिजिटल सुरक्षा देने वाली कंपनी ई-मुद्रा (eMudhra) में एक तकनीकी गड़बड़ी सामने आने के बाद IT मंत्रालय ने इसकी जांच के लिए स्पेशल टीम बनाई है।
सरकार ने बताया कि गड़बड़ी का असर सिर्फ कंपनी के विदेशी कारोबार पर पड़ा है। भारतीय वेबसाइट्स और एप्स पूरी तरह सुरक्षित हैं। सोशल मीडिया पर चल रही अफवाहों पर ध्यान न दें।
कंपनी दो तरह के काम करती है…
- भारत में डिजिटल सिग्नेचर और eSign सर्विस: यह काम सीधे भारत सरकार की देखरेख में होता है। आपके डिजिटल सिग्नेचर पूरी तरह से सेफ हैं और इन पर कोई असर नहीं पड़ा है।
- विदेशी वेबसाइट्स को सिक्योरिटी सर्टिफिकेट देना: गड़बड़ी सिर्फ इसी विदेशी कारोबार में हुई है, जहां कुछ सुरक्षा कोड लीक हो गए थे।
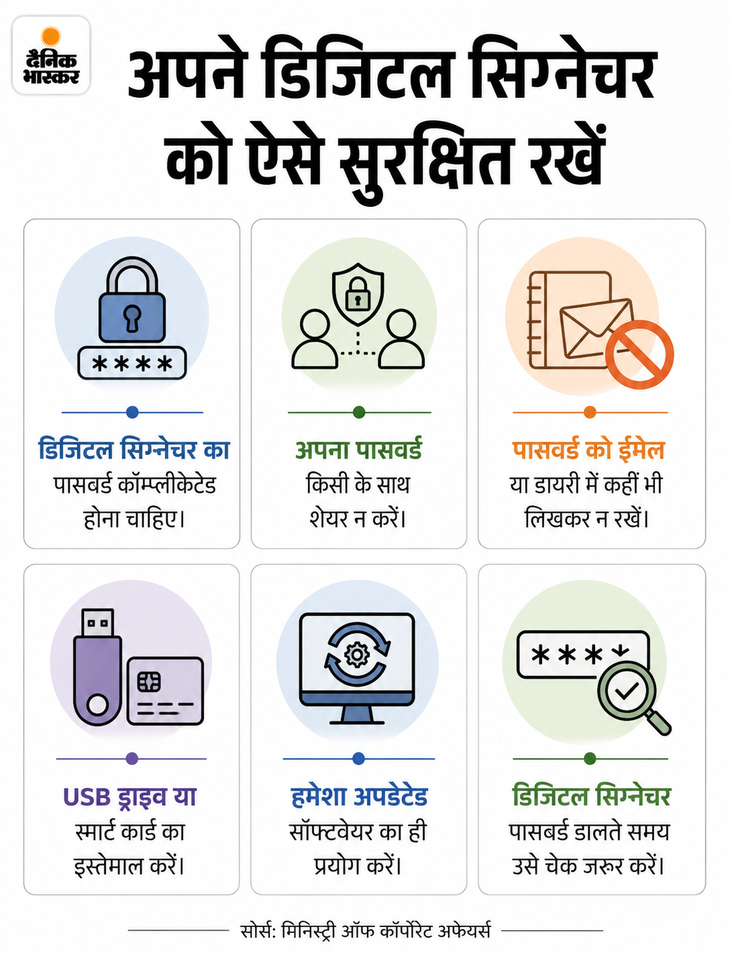
सिस्टम की खराबी से कमजोर सुरक्षा कोड बने
ई-मुद्रा के मुताबिक, सिस्टम में आई खराबी के कारण कुछ कमजोर सुरक्षा कोड बन गए थे। एक साइबर एक्सपर्ट ने एपल, गूगल, माइक्रोसॉफ्ट और मोजिला जैसी बड़ी ब्राउजर कंपनियों को अलर्ट किया कि हैकर्स AI के जरिए इन कमजोर कोड को आसानी से क्रैक कर सकते हैं।
अलर्ट मिलते ही टेक कंपनियों ने ब्लॉक किए कोड
- गूगल ने अपने क्रोम (Chrome) ब्राउजर में तुरंत अपडेट जारी करके इन प्रभावित सुरक्षा कोड को ब्लॉक कर दिया।
- मोजिला ने ई-मुद्रा के सभी 6 प्रभावित डिजिटल सर्टिफिकेट्स पर रोक लगा दी, ताकि यूजर्स पूरी तरह सुरक्षित रहें।
ई-मुद्रा की सफाई: न डेटा चोरी, न सिस्टम हैक हुआ
ई-मुद्रा कंपनी ने कहा कि उनका मुख्य सिस्टम पूरी तरह से सुरक्षित है और किसी भी ग्राहक का कोई डेटा चोरी नहीं हुआ है।
कंपनी के मुताबिक…
- कम नुकसान: जिस विदेशी कारोबार में यह गड़बड़ी हुई है, उससे कंपनी की कुल कमाई का सिर्फ 1% हिस्सा ही आता है।
- तुरंत समाधान: कंपनी अपने प्रभावित विदेशी ग्राहकों को नए और सुरक्षित डिजिटल सर्टिफिकेट दे रही है, ताकि उनका काम बिना किसी रुकावट के चलता रहे।
सरकार की चेतावनी, पैनिक न फैलाएं
आईटी मंत्रालय ने कहा कि कुछ लोग सोशल मीडिया पर इस खबर को लेकर बेवजह डर और अफवाहें फैला रहे हैं, जिन पर ध्यान देने की जरूरत नहीं है।
सरकार की साइबर सुरक्षा टीम और एक्सपर्ट्स मिलकर जांच कर रहे हैं। जांच पूरी होते ही सभी सही जानकारियां और फैक्ट्स जनता के सामने रख दिए जाएंगे।
———————
ये खबर भी पढ़ें…
भारत के सबसे बड़े न्यूक्लियर पावर प्लांट का डेटा लीक: दावा- हैकर्स ने कंट्रोल रूम का लेआउट, सप्लायर्स की लिस्ट डार्क वेब पर डाली
भारत के सबसे बड़े न्यूक्लियर पावर प्लांट कुडनकुलम से जुड़े हजारों दस्तावेज लीक हो गए हैं। न्यूज एजेंसी रॉयटर्स के मुताबिक, हैकर्स ग्रुप ‘वर्ल्ड लीक्स’ ने डार्क वेब पर इन दस्तावेजों को अपलोड करने का दावा किया है।
इनमें पावर प्लांट के कुछ हिस्सों के ब्लूप्रिंट, सप्लायर्स की लिस्ट, कंट्रोल रूम और अन्य रिकॉर्ड सार्वजनिक किए गए। सर्वर मई में हैक हुआ था, जून में दस्तावेज लीक का दावा किया गया। इसकी जानकारी अब सामने आई है। पूरी खबर पढ़ें…